Ce este un Xploitz și cum să îl utilizați.
Aflați cum este folosit un Xploitz pentru a pirata în 2022
Dacă doriți să știți ce este și cum să utilizați un Xploitz esti in locul potrivit.
În primul rând, există câteva aspecte de clarificat: un exploit nu este același lucru cu un exploit . Primul este un program sau o comandă de calculator care provoacă un comportament neașteptat în software/hardware. Acest program sau comandă va profita de o vulnerabilitate pentru a provoca erori și vă va permite să obțineți control parțial asupra sistemului atacat. Acest lucru se face de obicei pentru a obține privilegii de administrator pentru atacator sau pentru a lansa atacuri cibernetice, cum ar fi atacuri DoS sau DDoS, despre care vom discuta într-un alt articol.
Xploitz se bazează de obicei pe ingineria socială. Prin urmare, chiar și necesitând un nivel adecvat de programare, nu are aceeași intenție ca și cea anterioară.
În plus, este necesar să clarificăm faptul că intenția noastră în a scrie despre acest subiect este pur academică și că nu încercăm să încurajăm utilizarea acestei practici, deoarece utilizarea unui Xploitz este TOTAL ILEGALĂ.
Intenția acestui articol este ca tu să înțelegi cum funcționează pentru a evita căderea în aceste metode și pentru a crește gradul de conștientizare asupra cât de ușor este să fii piratat și cât de puțină securitate este oferită pe Internet.
Este important să clarificăm aceste puncte.
Începem.
Ce este un Xploitz?
După cum am spus deja, Xploitz funcționează de obicei pentru inginerie socială. Intenția acestui lucru este de a obține date de acces la platforme sau conturi prin înșelăciune și astfel obținerea victimei să furnizeze datele în mod voluntar. Fără a pătrunde pe dispozitivul dvs. cu coduri complexe.
Există diverse platforme care oferă treaba făcută. Le puteți vedea făcând o căutare simplă pe Google, deși deocamdată nu vom vorbi despre ele. Aici vom înțelege cum funcționează.
Xploitz constă în clonarea și/sau falsificarea planurilor de autentificare ale unei anumite platforme cu care vom lansa atacul prin inginerie socială. În acest caz, o vom exemplifica cu Instagram. Deși am vorbit deja despre diferite metode de a hack Instagram, dacă sunteți interesat să obțineți informații despre acesta, vă recomandăm să revizuiți acest articol:
Primul pas: clonați pagina de conectare Instagram.
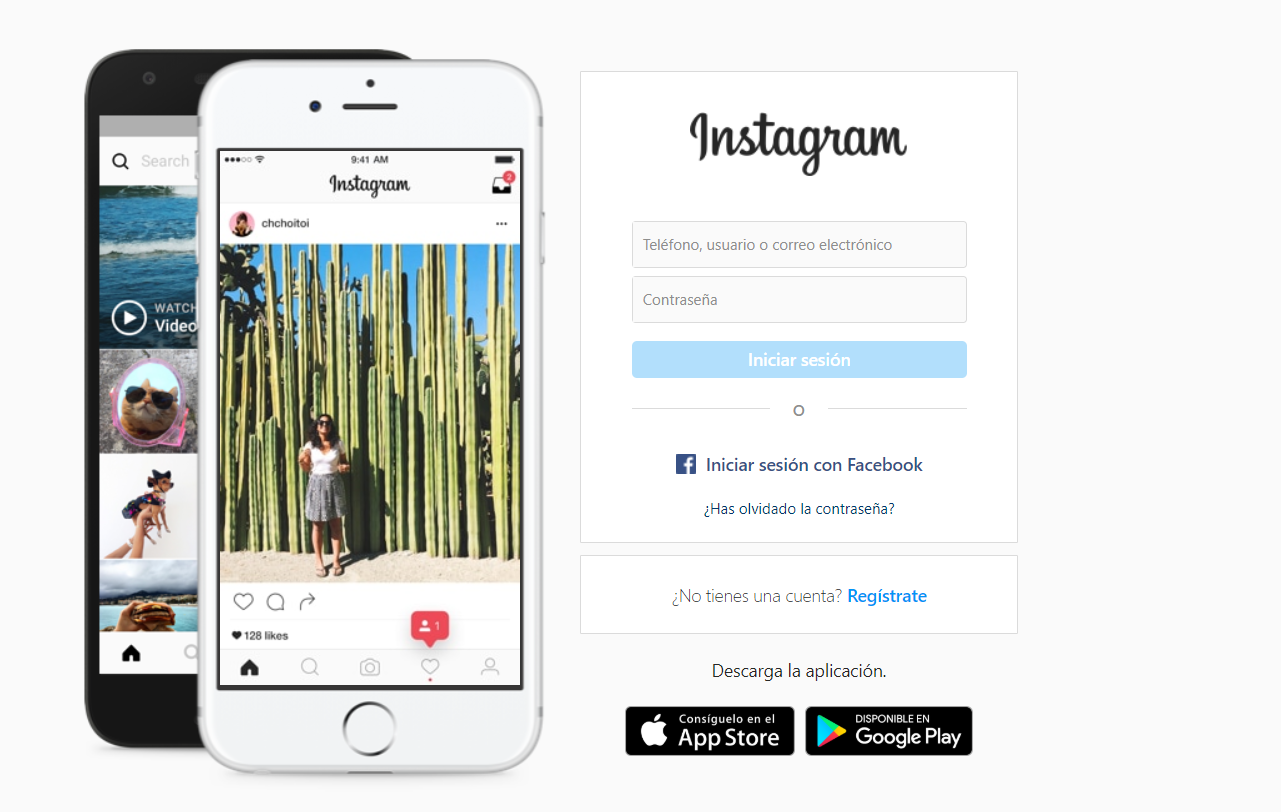
Prin programare, putem modifica cu ușurință câmpurile „nume de utilizator și parolă” folosind un modul de formular de contact modificat . Vom face câmpurile nume de utilizator și parolă obligatorii și le vom schimba designul folosind HTML și CSS. Formularul, deghizat în autentificare, va permite utilizatorului să ne trimită instantaneu datele introduse atunci când dă clic pe „Autentificare” după introducerea acreditărilor. În loc să vadă „Mesajul dvs. a fost trimis”, victima va vedea un mesaj care indică faptul că datele introduse sunt incorecte . Pagina falsă ar trebui apoi să redirecționeze automat către pagina reală de autentificare Instagram. În acest fel, victima nu va realiza niciodată ce s-a întâmplat sau că și-a trimis în mod voluntar datele printr-o exploatare flagrantă.
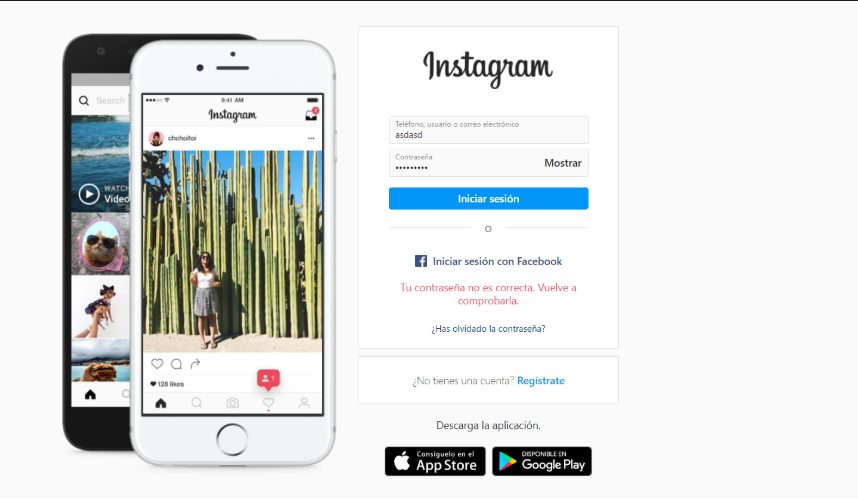
Există diferite metode cu același rezultat, în acest caz, pentru a-l explica într-un mod ușor de înțeles și pentru cei mai începători Am vrut să-l explic cu un formular de contact modificat care să ne ofere înțelegerea utilizării pe care o căutăm. Deși o putem face în o mie de moduri diferite.
Cum să clonați un site web ușor.
Există un program numit HTTrack care clonează cu precizie orice pagină web pe care i-o oferi, așa că ar fi util pentru clonarea site-ului web pe care vrei să-l implici în HTML și CSS. Practic, am clona pagina de conectare și am elimina restul. Apoi am modifica linkurile de destinație ale paginii originale pentru a păstra doar pagina dorită și, în final, am adăuga funcționalitatea formularului modificat în câmpurile Nume utilizator, Parolă și Autentificare. Asta e tot, avem pagina dorită; trebuie doar să o încărcăm pe un domeniu web. În mod ideal, un domeniu legat de numele „Instagram”.
Trimiterea de Inginerie Socială și Flat
Odată ce avem Xploitz gata, mergem la partea cea mai interesantă și creativă.
Dacă cunoaștem victima în cauză din prima mână, este mult mai ușor să folosim ingineria socială pentru a o doborî. Aveți nevoie ca persoana respectivă să își introducă acreditările pe acea pagină, așa că va trebui să le primiți într-un fel.
Cele mai utilizate metode sunt prin e-mail sau contact prin intermediul rețelelor sociale. Deși prin poștă este de obicei mult mai eficient.
Conturi de e-mail modificate.
Pentru a-l face cât mai credibil posibil, după ce au falsificat pagina Instagram, cei care fac Xploitz trebuie să folosească un e-mail credibil, de exemplu, support-instagram@gmail.com sau o altă adresă de e-mail similară pe care o pot crea pentru a trimite pagina dorită. . Dacă achiziționați un domeniu web precum „instagramssupport.com” sau similar, adresa de e-mail va fi mult mai credibilă decât un gmail.com, în acest mod am putea folosi conturi de e-mail precum „no-reply@instagramssupport.com” care ar oferi mult mai multă credibilitate la e-mail.
Cu ceva timp în urmă, am primit o încercare Xploitz sau Pishing pe care o scriu în articolul următor, vă va ajuta să le identificați.
Odată ce ați creat contul de e-mail, puteți pur și simplu să trimiteți un e-mail persoanei căreia i se adresează Xploitz cu un titlu izbitor, precum:
Conectare neautorizată a fost detectată în contul dvs.
Ca în acest exemplu:

Apoi, în textul e-mailului, următoarele:

E-mailul conține linkul în cauză folosind „ text ancoră ”. Aceasta implică scrierea https://www.instagram.com/ , dar schimbarea adresei URL către care redirecționează. În acest caz, dacă dați clic pe linkul respectiv, veți fi direcționat către un alt site. Destinatarul va crede că este trimis la adresa URL dorită, dar, de fapt, va fi redirecționat către o vulnerabilitate.
În această imagine, Xploitz-ul în cauză este de calitate scăzută, dacă aveți informații despre victimă, acesta va fi direcționat către limbajul folosit de această persoană și va fi personalizat într-un mod mai creativ. Inclusiv incluzând imagini care pot fi copiate din e-mailurile primite de pe instagram, pentru a părea mai realiste.
Completat cu Ingineria socială
Pentru a lansa xploitz și pentru a-și crește drastic rezultatele, hackerii folosesc ingineria socială pentru a obține informații despre victimă.
Acest lucru va permite hackerului să personalizeze e-mailul într-un mod mult mai realist sau să găsească alte „puncte slabe” care fac ca Xploitz să funcționeze. Dacă doriți să aflați mai multe despre cum aplică ingineria socială la hack.
Și atât de ușor poți cădea într-un Xploitz și poți suferi furtul de identitate.
Dacă vi s-a părut interesant, apreciem că împărtășiți informațiile pentru a ajunge la mai multe persoane. Pe de altă parte, dacă vrei să știi dacă datele tale rulează pe internet pentru că ai fost piratat, îți recomand să le revizuiești în acest articol.