Bănuiești că Facebook-ul tău a fost piratat?
- Verificați dacă datele dvs. au fost scurse aici.
- Protejați-vă contul de facebook.
- Folosiți a antivirus pentru pc o Mobil.
Aici vei învăța cele mai simple metode de a pirata Facebook; este mult mai ușor decât crezi. Te invit să citești aceste metode simple, care ajută și la prevenirea accesării de către hackeri a oricărei rețele sociale sau platforme. Vei învăța cum să te protejezi de hacking.
În primul rând, este important să subliniem faptul că acest articol este destinat utilizatorilor noștri într-un context pur academic. Trebuie menționat că, în funcție de legile fiecărei țări, acest lucru poate duce la amenzi și până la doi ani de închisoare. Piratarea contului de Facebook al cuiva este ilegală.
Vă recomandăm să utilizați aceste metode doar pentru a vă sparge propriile conturi în cazul în care doriți să încercați oricare dintre metode.
Pentru ce rețele sunt utilizate de obicei următoarele metode de hacking:
Instrumente folosite pentru a sparge Facebook
Înainte de a trece la instrumente, considerăm că este esențial să vă avertizăm că există în prezent sute de site-uri web false de hacking care încearcă să înșele utilizatorii promițând că le vor pirata sistemele. Unele dintre aceste site-uri folosesc fișiere PDF pentru a se clasa pe primele poziții în rezultatele căutării Google și pentru a câștiga bani prin răspândirea de escrocherii legate de hacking. Acordați o atenție deosebită adreselor URL la care vă trimit aceste fișiere PDF. Dacă aceste adrese URL sunt de genul „hacker” sau „newdrake”, plecați imediat; sunteți pe cale să fiți înșelați.
Aceste site-uri web folosesc metode frauduloase de recrutare pentru a-și menține indexul Google ca fiind de încredere, dar nu sunt. Anterior, site-uri web precum Xploitz Rulz sau Loshteam permiteau hacking-ul (și erau potențial ilegale), așa că acum sute de escrocherii circulă online de când aceste site-uri au fost închise.
Câteva semne că un site web sau o aplicație este falsă sunt:
- Nu au o adresă web de încredere sau o politică de confidențialitate.
- Folosesc un limbaj înșelător sau promit rezultate imposibile.
- Ei cer informații personale sau financiare.
- Nu au o reputație stabilită sau recenzii bune
- Sunt pagini sau aplicații Instagram neoficiale
Dacă sunteți în căutarea oricăruia dintre aceste instrumente false, nu le veți găsi aici. Vă vom arăta metode reale de hacking, astfel încât să puteți învăța cum funcționează. De asemenea, am scris un ghid care să vă ajute să identificați site-urile web de hacking false.
În acest ghid, analizăm exemple și vă arătăm cum să determinați dacă sunt legitime. Aceste site-uri web vă cer adesea să completați sondaje publicitare pentru a pirata Facebook sau TikTok, de exemplu, sau orice rețea socială pe care o vizează. Acestea sunt potențiale escrocherii care vizează furtul datelor, al banilor sau adăugarea pe listele de spam.
Este important să evitați aceste pagini și aplicații false și să folosiți doar cele oficiale sau cele recomandate de experții în securitate. De asemenea, este important să luați măsuri pentru a vă proteja informațiile personale și financiare, cum ar fi folosirea parolelor puternice și nu partajarea informațiilor sensibile cu site-uri web sau aplicații necunoscute.
-Cum să piratezi Facebook cu Keylogger
Așa cum poți pirata un cont de Instagram cu un instrument keylogger, poți face același lucru și cu Facebook. Dar ce este mai exact un keylogger?
În lumea informaticii și a hacking-ului, acesta este unul dintre primele instrumente folosite de hackeri. Este format din software precum uMobix , mSpy sau Eyezy , care spionează și capturează ceea ce proprietarul și potențiala victimă tastează pe tastatură pe dispozitive precum tablete, computere sau telefoane mobile. Keylogger-ele și aplicațiile spion sunt două lucruri diferite, deși o aplicație spion sau o aplicație de control parental oferă aceleași funcționalități ca un keylogger, plus funcții suplimentare.
- hack facebook cu mSpy - Puteți vedea recenzia noastră aici
- hack facebook cu eyezy - Puteți vedea recenzia noastră aici
- hack facebook cu uMobix - Puteți vedea recenzia noastră aici
Aceste date pot fi revizuite în timp real, în funcție de calitatea Keylogger-ului, ba chiar pot face capturi de ecran ale utilizatorului care este purtător.
Este un instrument extrem de eficient pentru hackeri și extrem de periculos pentru cei care nu sunt familiarizați cu criminalitatea cibernetică. Poate obține credențiale de conectare pentru conturi de socializare precum Facebook și Instagram, e-mailuri și chiar servicii bancare online - orice vă puteți imagina. Mai târziu, s-ar putea să fiți interesați să citiți despre cum să recuperați un cont de Facebook fără o adresă de e-mail sau un număr de telefon.
Depinde de ceea ce utilizează persoana infectată cu malware pe dispozitiv. În unele cazuri, Keyloggerii tind să se deghizeze în aplicații de control parental pentru a se sustrage ilegalității. Vorbim despre asta mai jos.
Pentru a fi sigur că nu vei fi victima vreunei persoane rău intenționate care dorește, dintr-un motiv oarecare, să-ți spargă contul de Facebook, ar fi de mare ajutor dacă ai ști cum funcționează acest instrument, care pentru unii este foarte util, în timp ce pentru altele reprezinta o problema.pericol mare.
Am inclus un articol care explică ce este un keylogger și cum funcționează , legalitatea sa în țări precum Spania și Mexic și tot ce trebuie să știi despre acest tip de malware. Alternativ, dacă dorești să îl încerci, să creezi unul singur și să înveți cum să îl folosești, am inclus mai jos un ghid care să te ajute să-ți creezi propriul keylogger pentru a pirata Facebook.

Înainte de a trece la cealaltă metodă, pentru a preveni și a vă proteja împotriva metodei de hacking cu ajutorul keyloggerelor, puteți consulta cea mai recentă postare a noastră despre cum să detectați și să eliminați keyloggerele de pe PC.
-Cum să piratezi Facebook cu Sniffers (Sniffing)
Sniffing-ul este o tehnică de colectare a datelor utilizată pentru interceptarea și analizarea traficului de rețea . Este o formă de spionaj de rețea care permite atacatorilor să obțină informații valoroase, cum ar fi parole, numere de carduri de credit și alte date sensibile transmise printr-o rețea.
Există mai multe instrumente software și programe utilizate pentru sniffing, și toate funcționează similar: interceptează și analizează traficul de rețea printr-o interfață de rețea, cum ar fi o placă de rețea sau un dispozitiv de rețea wireless. Printre snifferele populare se numără Wireshark, tcpdump și Cain and Abel.
Modul în care funcționează sniffingul depinde de protocolul de rețea utilizat. În cazul rețelelor TCP/IP, sniffer-ul poate fi configurat să asculte toate pachetele care trec printr-o interfață de rețea specifică și apoi să le analizeze pentru informații valoroase. Sniffer-ul poate filtra pachetele pentru a căuta informații specifice, cum ar fi adrese IP, nume de utilizator și parole.
Pentru a avea informații complete despre tipurile, utilizările și avantajele unor Sniffer Hack, vă recomandăm să citiți articolul nostru despre acest subiect:

Există mai multe modalități de a vă proteja împotriva sniffing-ului, cum ar fi folosirea conexiunilor criptate (cum ar fi HTTPS), utilizarea rețelelor private virtuale (VPN) și configurarea corectă a dispozitivelor de rețea pentru a le preveni să fie vulnerabile. Cu toate acestea, sniffing-ul va continua să fie o amenințare constantă, în special în rețelele nesecurizate sau configurate greșit. Este important să fiți vigilenți și să luați măsuri pentru a vă proteja informațiile și dispozitivele.
În acest articol, vă oferim cele mai bune recomandări pentru a evita să fiți piratat de snifferi atunci când vă conectați la o rețea WIFI publică :
-Cum să piratați Facebook cu parolele salvate
De obicei, când te conectezi la unul dintre conturile tale, browserele îți cer permisiunea de a stoca parolele . Dacă ai observat, aceasta este doar una dintre modalitățile prin care cineva poate obține date pentru a-ți pirata contul de Facebook.
Ca să evităm complicațiile, folosim avantajul oferit de faptul că browserele își amintesc parolele, astfel încât să nu fie nevoie să le introducem în mod repetat pentru a ne conecta, nu? Ei bine, habar n-ai cât de mult ajutor îi oferi unui hacker.
Dacă nu sunteți dintre cei care autorizează browserele să vă stocheze parolele, felicitări! Majoritatea celor care folosesc de obicei aceeași parolă pentru toate conturile lor. Prin urmare, cu ușurință un hacker care obține unul, ar putea să le obțină pe toate.
-Cum să piratați facebook cu control parental și aplicații de spionaj
Funcția principală a aplicațiilor de control parental este de a monitoriza utilizarea dispozitivelor de către copii , dar aceste aplicații prezintă un pericol serios. Dacă sunt utilizate de un hacker, acestea le pot permite să acceseze informații despre apăsările de taste de pe oricare dintre aceste dispozitive, inclusiv conversații.
În mod similar, această metodă permite hackerului să vizualizeze jurnalele de apeluri (primite și efectuate) , diverse aplicații mobile și alte date care îi vor fi trimise de la distanță. Acest lucru o face o modalitate foarte eficientă pentru partenerul tău sau cineva cu acces la dispozitivul tău de a-ți pirata telefonul.
Pentru a vă ajuta să aflați mai multe despre acest lucru, am întocmit o listă cu cele mai bune aplicații de control parental . Pe de altă parte, dacă sunteți restricționat în prezent de una dintre aceste aplicații, vă putem arăta și cum să piratați controalele parentale pe diverse dispozitive pentru a le ocoli.
Dacă, pe de altă parte, doriți să săriți peste analiza preliminară și să vă formați propria opinie, am inclus un articol despre cea mai populară aplicație de control parental pentru piratarea Facebook sau a oricărei alte rețele sociale. În articol, veți găsi informații despre cum funcționează, caracteristicile sale și cum să o configurați.
-Cum să piratați Facebook folosind un Xploitz / Phishing
Această metodă este, de asemenea, foarte eficientă și, de fapt, cea mai relaxată. Poate ați auzit de această metodă ca o modalitate de a pirata Facebook prin URL sau link . Este folosită în combinație cu ingineria socială pentru o eficiență mai mare. Xploitz este o pagină de conectare falsificată care se dă drept compania atacată. Cu această metodă, cineva ar putea să se dea drept Facebook, de exemplu.
În prezent există pagini web dedicate aplicării acestei metode de colectare a informațiilor confidențiale de la utilizatorii rețelelor sociale. Aceste pagini dublează login-ul Facebook, în așa fel încât utilizatorul, la introducerea datelor de conectare în autentificarea falsă, va fi stocat în baza de date aparținând contului hackerului, permițând piratarea Facebook-ului fără nicio aplicație sau instalare. pe dispozitivul victimei.
Simplitatea acestei metode constă în faptul că tot ce este nevoie este ca victima să introducă datele de autentificare, fie trimițându-i un e-mail, fie contactând-o printr-un link furnizat, și gata! Probabil ați întâlnit multe mesaje de acest gen, deoarece este cea mai comună modalitate de a pirata Facebook.
Dacă ești interesat să combini metoda Xploitz cu Ingineria Socială pentru a-ți crește șansele de a-ți pirata un cont de Facebook sau altul, mai jos vei găsi articolul nostru despre cum să înveți, ambele metode fiind un instrument excelent.
Învăța: Arta ingineriei sociale
Ai grija! Nu cădea pentru escrocherii
Metodele prezentate mai sus sunt metode pentru piratarea Facebook . Există, de asemenea, site-uri web frauduloase care se prezintă ca instrumente de piratare; acestea te obligă să vizualizezi reclame sau să completezi sondaje pentru a-ți pirata contul de Facebook sau alte conturi de socializare.
Atenție, sunt false în 99% din cazuri , așa cum am discutat deja într-un articol. Site-urile false de hacking precum hackear.me și hackearonline.net sunt exemple; în acel articol, am vorbit despre escrocheriile pe care aceste site-uri le folosesc pentru a rămâne în topul rezultatelor căutării, în ciuda faptului că sunt false, permițându-le să continue să înșele utilizatorii și să genereze venituri pe cheltuiala lor.
Căderea acestor tipuri de escrocherii poate duce la pierderea banilor, a informațiilor personale și chiar a listelor masive de mesaje spam și junk mail.
Protejați-vă Facebook pentru a evita piratarea
Pe lângă luarea în considerare a metodelor de hacking menționate anterior pentru a evita căderea în aceste escrocherii, există câteva puncte de luat în considerare pentru a vă proteja și a nu suferi un hack.
Facebook are un sistem de alertă de conectare, care vă va notifica de fiecare dată când vă conectați de pe un dispozitiv nou la care nu v-ați conectat niciodată înainte. Activează-l, vei primi un e-mail în contul tău de fiecare dată când cineva încearcă să-l încalce, dacă a fost de acord, îți poți schimba parola și expulza persoana respectivă. Este important să îl aveți activ pentru a evita probleme de acest tip.

Cum se activează alertele de conectare Facebook:
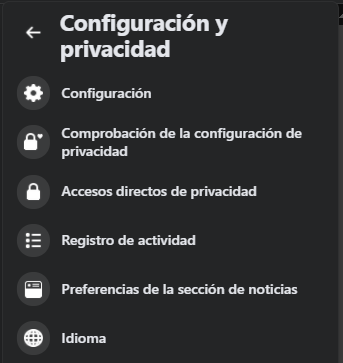
În contul dvs., accesați setările de securitate.
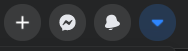
1- În partea dreaptă sus a ecranului computerului, veți vedea meniul, faceți clic pe săgeată.

2- Faceți clic pe setări și Confidențialitate.

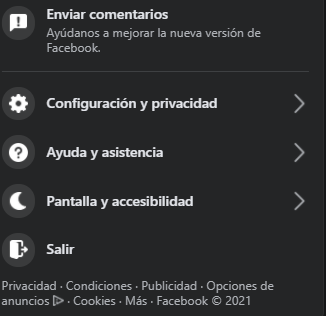
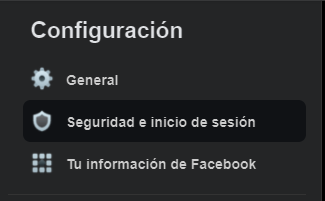
3- Faceți clic pe Setări.

4 Securitate și autentificare și găsiți „Setați securitate suplimentară”. Aici îl puteți edita pentru a primi alerte despre conectări.


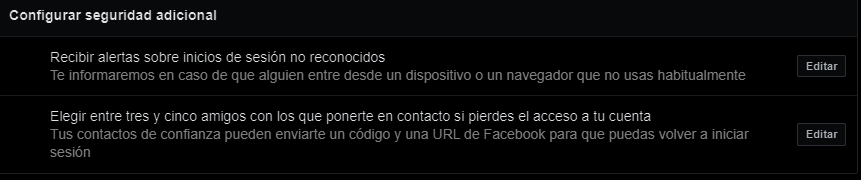
Apăsăm butonul „Editați” din dreapta în Primiți alerte despre conectări și gata.
Aici puteți alege și contacte de încredere pentru a vă recupera contul în cazul în care pierdeți accesul. În acest fel, vă puteți păstra contul în siguranță, în cazul în care vă uitați parola.
În plus: În aceeași secțiune de setări, poți vedea și pe ce dispozitive ești conectat în prezent pentru a vedea dacă altcineva ți-a spart contul de Facebook.

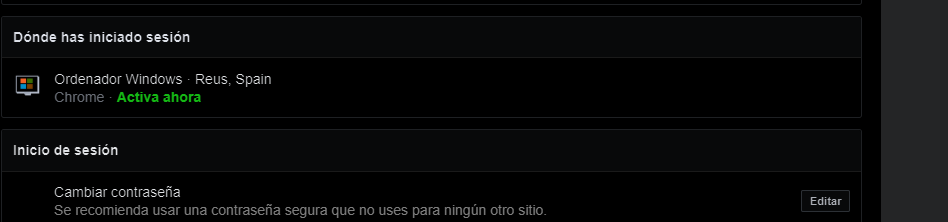
Activați autentificarea în doi pași
În același loc cu activarea alertelor, veți găsi autentificarea în doi pași.

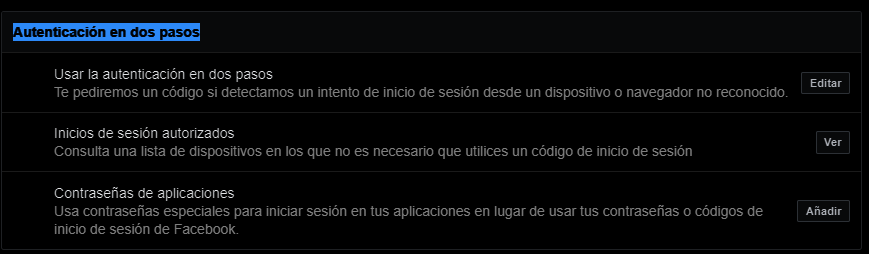
Când utilizați autentificarea în doi pași, va trebui să introduceți un cod de securitate care vă va fi trimis de fiecare dată când doriți să vă conectați de pe un dispozitiv nou. Astfel, dacă cineva reușește să te pirateze cu un Xploitz, phishing sau un keylogger, nici nu va putea să-ți pirateze facebook-ul. Chiar și așa, există mai multe metode de autentificare.

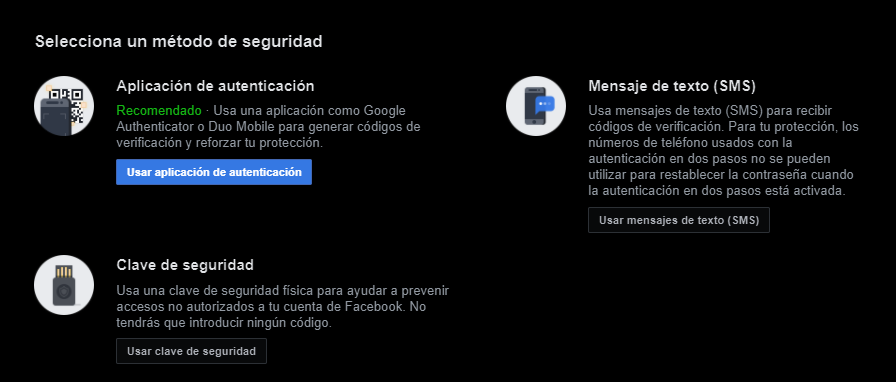
Se recomandă oricare dintre cele 3 metode, poate cea mai confortabilă este mesajul text sau aplicația de autentificare.
De asemenea, puteți verifica datele de conectare pentru a autoriza anumite dispozitive în care nu doriți ca autentificarea să fie necesară.
Nu vă conectați la rețelele publice
Dacă te conectezi la rețele publice pe care le poți găsi pe stradă, aeroporturi și altele, probabil că îți vei asuma riscuri inutile. Aceste rețele pot fi piratate cu ușurință și, având acces, vor putea vedea ORICE informații de pe dispozitivul dvs. sau de pe cei conectați la această rețea Wi-Fi, inclusiv spionarea pe Facebook, aplicația bancară sau etc...
Rețineți că, dacă v-ați conectat deja la rețele publice și conexiunea Wi-Fi este încă activată, dispozitivul se va conecta automat la rețeaua respectivă de fiecare dată când găsește una . Verificați rețelele Wi-Fi pe care le-ați salvat și eliminați-le pe cele de care nu aveți nevoie.
Încercați să utilizați numai datele dvs., rețelele interne sau private, dar niciodată accesul public și gratuit. Nu numai că ar avea acces la informațiile dvs., ci și la dispozitivul dvs.
Schimbați parola din când în când
Vă sugerăm să nu utilizați aceeași parolă pentru toate, pe lângă utilizarea unei parole atipice și sigure. De asemenea, se recomandă ca în timp să modificați parola în cazul în care cineva ți-a obținut acreditările la un moment dat, deși respectând metodele anterioare este foarte dificil să intre dacă nu este prin propriul dispozitiv cu programe malware sau spyware.
Verificați dispozitivele conectate
Am menționat deja acest lucru înainte, atât pe facebook, cât și pe instagram, twitter și altele vă vor permite să vedeți ce dispozitive sunt conectate la contul dvs., este important să verificați dacă credeți că ați fost expus la un hack al contului dvs. . De asemenea, este recomandabil să-l revizuiți din când în când.
Actualizați aplicațiile și sistemul de operare
Pe lângă respectarea bunelor practici de securitate online, cum ar fi utilizarea parolelor puternice și verificarea dispozitivelor conectate la contul dvs., este esențial să vă mențineți aplicațiile și sistemul de operare la zi. Actualizările nu numai că adaugă noi funcții și îmbunătățiri de performanță, dar sunt, de asemenea, esențiale pentru a elimina eventualele lacune de securitate.
Companiile de tehnologie identifică și abordează în mod constant vulnerabilitățile din sistemele și aplicațiile lor. Când o vulnerabilitate este descoperită, infractorii cibernetici pot încerca să o exploateze pentru a vă accesa datele sau dispozitivele. Actualizările software includ adesea corecții de securitate care remediază aceste vulnerabilități și vă protejează informațiile.
Pentru a asigura securitatea dispozitivelor și a conturilor dvs. online, urmați aceste sfaturi:
- Activați actualizările automate: Majoritatea sistemelor de operare și aplicațiilor oferă opțiunea de a activa actualizările automate. Aceasta înseamnă că software-ul va fi actualizat automat de îndată ce noi versiuni sau corecții de securitate sunt disponibile. Activarea acestei funcții vă asigură că utilizați cea mai sigură versiune a fiecărei aplicații.
- Verificați în mod regulat actualizările: Dacă preferați să controlați manual actualizările, asigurați-vă că verificați periodic dacă există noi versiuni ale sistemului dvs. de operare și ale aplicațiilor. Acest lucru este important în special pe dispozitivele mobile, cum ar fi smartphone-urile și tabletele.
- Nu ignora actualizările de securitate: Uneori, actualizările pot părea enervante, mai ales atunci când vă întrerup munca sau timpul de divertisment. Cu toate acestea, actualizările de securitate nu trebuie ignorate. Sunt concepute pentru a vă proteja împotriva amenințărilor online și pentru a vă păstra informațiile private.
- Mențineți un sistem de rezervă: Înainte de a efectua actualizări majore, cum ar fi cele ale sistemului dvs. de operare, este recomandabil să faceți o copie de rezervă a datelor dvs. importante. Acest lucru vă asigură că nu veți pierde informații valoroase în cazul unor probleme în timpul actualizării.
Nu vă accesați contul din legături ciudate sau necunoscute
În metodele menționate la începutul articolului am vorbit deja despre phishing și xploitz. Nu accesați niciodată contul dvs. fără a verifica dacă LINK-ul / URL-ul este exact cu cel de pe Facebook, indiferent cât de mult pagina de conectare este aceeași sau similară. Evitați să intrați în unele Xploitz, nu faceți clic pe linkuri de origine frauduloasă care intenționează să vă trimită pe facebook sau într-o altă rețea socială unde aveți un cont.
Sperăm că acest articol vă va fi de mare ajutor, dacă v-a plăcut, ÎL PĂRȚIȚI pentru ca și alte persoane să se bucure de el. În caz contrar, lăsați-ne un comentariu pentru a răspunde acestei solicitări.