Quam ut identify hamatae virum.
Virus computatrales et quomodo eos agnoscere. Quomodo virus exploit vel virus phishing tribus gradibus agnoscere.
Cum interrete in promptu sit et horis quas in interreti degimus, non mirum est nos magnas minas machinis nostris offendere. Quapropter, te de variis generibus virus computatralium et quomodo eos agnoscere docebimus.
Quolibet minuto praetereunte, plus quam centum octoginta virus in toto orbe terrarum creantur, ergo cogita quantitatem programmatum malignorum in interrete distributorum. Hic, unum e virusis communissimis tibi demonstrabimus et quomodo id analysare possis: virus phishing, ut instrumentum tuum et informationes personales tutas serves .
Si huc quam ut Xploitz discere, tuum est hoc unum articulum.
Quam ut identify eam
Virus phishing etiam "bomba epistularum" vel " virus exploit " appellatur.
Virus Xploitz imprimis in epistulis electronicis invenitur, sed etiam per instrumenta communicationis socialis sicut Instagram et Facebook transmittitur. Propositum huius virus, vel potius personae eo utentis, est notitias secretas a victima per machinationem socialem obtinere . Virus periculosus est quo caveas, cum se fingat fontes fidedignos sicut argentarias, Facebook, Instagram, vel quemvis alium situm interretialem vel applicationem ex qua notitias furari vult.
" Xploitz " designum paginae ad quas advenitur accurate adulterant, ut usor qui nexum premit imitationem exactam inscriptionis inveniat.
Impositorum Usor si falsa haec documentorum intrat in illa notitia mitti invasore redirecting paginam usoris ipsis data rursus inire cum ea velut errasse.
Via vitandi fraudem electronicam (phishing) est diligenter nexus et epistulas quas aperis inspicere. Nexus ad quas pervenitur similes videri possunt, sed non sunt officiales. Nomen et mores societatis imitantur . Exempli gratia, paucis diebus ante epistulam electronicam in capsa mea electronica personali accepi quae ab Apple missa esse dicitur.
Lets 'quod analyze
I gradus ad scio Quam ut identify hamatae virum
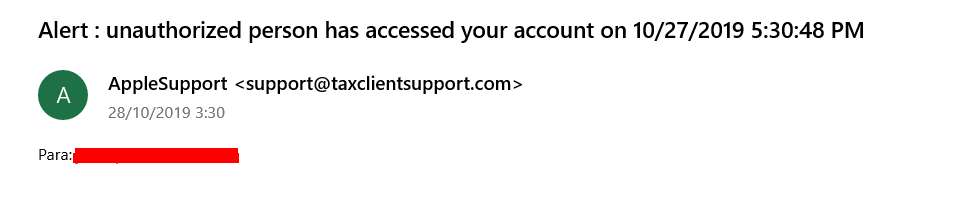
Nomen est AppleSupport , sed diligentius inspectis, inscriptio electronica unde venit omnino differt ab ulla inscriptione Apple. Omnino non congruit. "support@taxclientsupport.com". Manifesto falsa est.
Si longius ire, et aperire invenimus hunc nuntium:
II step scan hamatae, ad virum
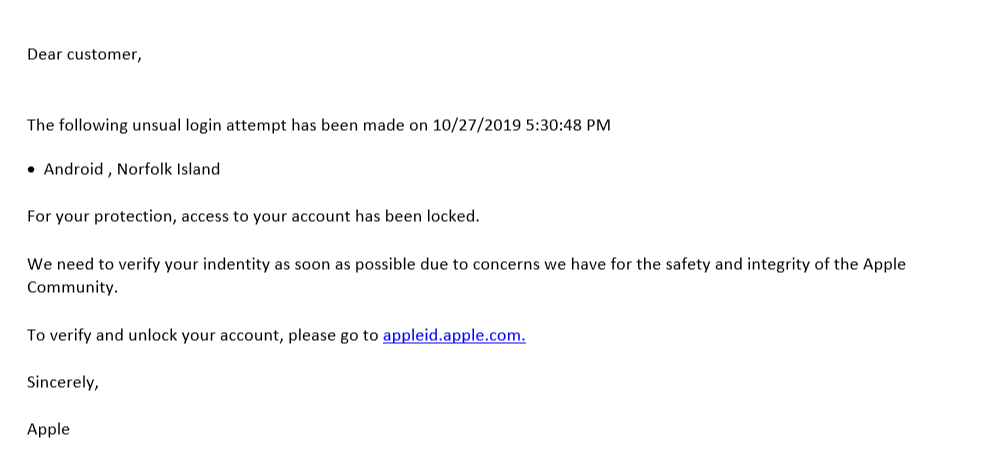
Nuntius Anglice scriptus est et ratio mea Hispanice composita est, ergo haec fraude non est altae qualitatis nec efficaci arte sociali utitur. Ad auditorium latissimum dirigitur. Periculum in URL et textu ancorario latet.
I gradus ad scio Quam ut identify hamatae virum
Primo aspectu, videtur URL te ad appleid.apple.com mittere , sed ut comprobes num nexus verus sit, simpliciter cursorem super eum move.
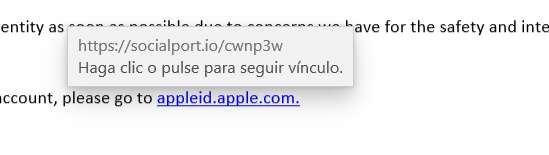
Ut videre potes, si cursorem super id movemus, URL detegit ad quod nos redirecturus est. URL fallax , manifeste conatus phishing . Virus plene effractum .
In hoc casu certis qualis est humilis Phishing invenire non possumus nisi eis alia sectorized in via et personalized secundum nactus notitia de user notitia collectio a Social per Engineering. Praesertim cum ex hoc aliquis sciat, qui voluerit me et te nec furantur notitia periti, qui, cum sit aliquis velit ut aliquid ex te.
Si discere vis quomodo Ars Socialis Ingeniaria in hoc genere virus vel methodi incursionis adhibeatur , hunc articulum inspicere commendo.
Bomba electronica bene facta periculosissima esse potest. Semper inscriptionem electronicam et URL mittentis inspice (sine eis cliccandis).
Hoc unum tantum est ex viris quibus te defendere debes, sed programmate antivirus uti etiam magni momenti est ad protegendum te contra varias minas in interreti. In sequenti articulo, tibi dicemus cur programmate antivirus uti debeas .
Si hoc tibi utile visum est, quaeso communica nostra contenta ut plures homines attingamus et eos doceamus quomodo virus phishing analysare . Si plura de hac re discere vis, hunc articulum legere commendo.