Hvad er en Xploitz, og hvordan man bruger den.
Lær, hvordan en Xploitz bruges til at hacke i 2022
Hvis du vil vide, hvad det er, og hvordan man bruger en Xploitz du er på det rigtige sted.
Først og fremmest er der et par punkter, der skal præciseres: en exploit er ikke det samme som en exploit . Førstnævnte er et computerprogram eller en kommando, der forårsager uventet adfærd i software/hardware. Dette program eller denne kommando vil udnytte en sårbarhed til at forårsage fejl og give dig mulighed for at få delvis kontrol over det angrebne system. Dette gøres normalt for at opnå administratorrettigheder til angriberen eller for at iværksætte cyberangreb såsom DoS- eller DDoS-angreb, som vi vil diskutere i en anden artikel.
Xploitz er normalt baseret på social engineering. Derfor, selv om det kræver et passende niveau af programmering, har det ikke den samme hensigt som den foregående.
Desuden er det nødvendigt at præcisere, at vores hensigt med at skrive om dette er udelukkende akademisk, og at vi ikke forsøger at opfordre til brugen af denne praksis, da brugen af en Xploitz er HELT ULOVLIG.
Hensigten med denne artikel er, at du skal forstå, hvordan det virker for at undgå at falde i disse metoder og øge bevidstheden om, hvor nemt det er at blive hacket, og hvor lidt sikkerhed der tilbydes på internettet.
Det er vigtigt at præcisere disse punkter.
Vi begynder.
Hvad er en Xploitz?
Som vi allerede har sagt, fungerer Xploitz normalt for Social Engineering. Hensigten med dette er at få adgangsdata til platforme eller konti gennem bedrag og dermed få offeret til at levere dataene frivilligt. Uden at trænge ind på din enhed med komplekse koder.
Der er forskellige platforme, der tilbyder det udførte arbejde. Du kan se dem lave en simpel google-søgning, selvom vi for øjeblikket ikke vil tale om dem. Her vil vi forstå, hvordan det fungerer.
Xploitz består af kloning og/eller forfalskning af log-in-planerne for en specifik platform, som vi vil starte angrebet med gennem social engineering. I dette tilfælde vil vi eksemplificere det med Instagram. Selvom vi allerede har talt om forskellige metoder til at hacke Instagram, anbefaler vi, at du gennemgår denne artikel, hvis du er interesseret i at få oplysninger om det:
Første trin: klon Instagram-loginsiden.
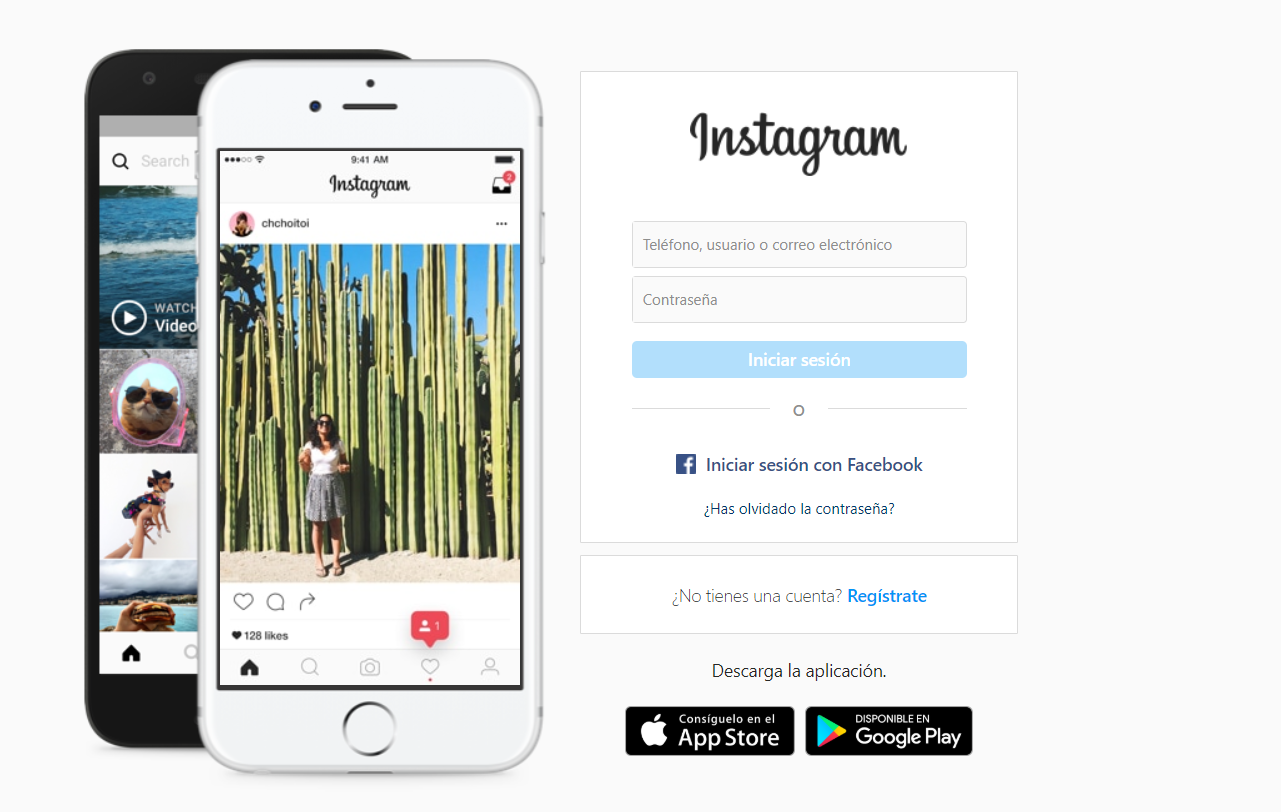
Gennem programmering kan vi nemt ændre felterne "brugernavn og adgangskode" ved hjælp af et modificeret kontaktformularmodul . Vi gør felterne for brugernavn og adgangskode obligatoriske og ændrer deres design ved hjælp af HTML og CSS. Formularen, forklædt som et login, giver brugeren mulighed for øjeblikkeligt at sende de indtastede data til os, når de klikker på "Login" efter at have indtastet deres legitimationsoplysninger. I stedet for at se "Din besked er sendt", vil offeret se en besked, der angiver, at de indtastede data er forkerte . Den falske side burde derefter automatisk omdirigere til den rigtige Instagram-loginside. På denne måde vil offeret aldrig indse, hvad der lige er sket, eller at de frivilligt har indsendt deres data gennem et åbenlyst budskab.
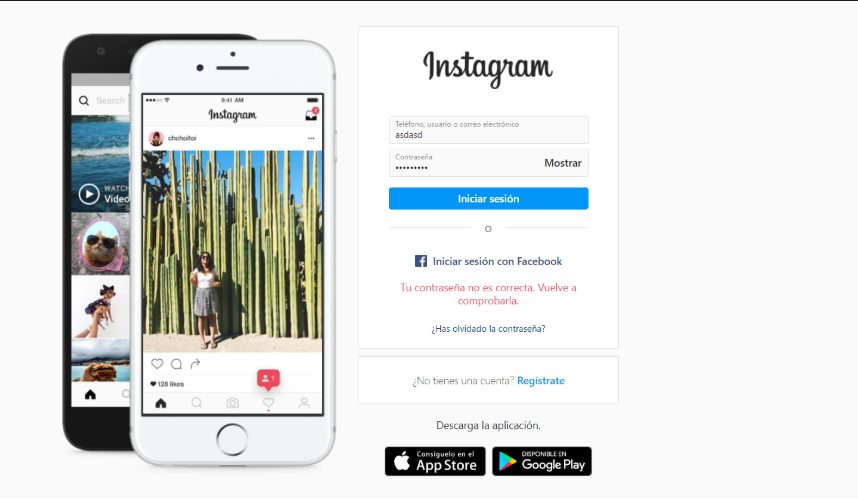
Der er forskellige metoder med det samme resultat, i dette tilfælde at forklare det på en forståelig og enkel måde for de mest begyndere. Jeg ville forklare det med en ændret kontaktformular, der ville give os forståelsen af den brug, vi leder efter. Selvom vi kan gøre det på tusind forskellige måder.
Sådan klones et let websted.
Der findes et program kaldet HTTrack , der præcist kloner enhver webside, du giver den, så dette ville være nyttigt til at klone det websted, du vil efterligne i HTML og CSS. Vi ville grundlæggende klone login-siden og kassere resten. Derefter ville vi ændre destinationslinkene på den oprindelige side for kun at beholde den ønskede side, og endelig tilføje funktionaliteten af den ændrede formular til felterne Brugernavn, Adgangskode og Login. Det var det, vi har den ønskede side; vi skal bare uploade den til et webdomæne. Ideelt set et domæne relateret til navnet "Instagram".
Flad indsendelse og social engineering
Når vi har Xploitz klar, går vi til den mest interessante og kreative del.
Hvis vi kender det pågældende offer fra første hånd, er det meget nemmere at bruge social engineering til at bringe hende ned. Du har brug for, at personen indtaster deres legitimationsoplysninger på denne side, så du bliver nødt til at få det til dem på en eller anden måde.
De mest anvendte metoder er via e-mail eller kontakt via sociale netværk. Selvom det via post normalt er meget mere effektivt.
Ændrede e-mail-konti.
For at gøre det så troværdigt som muligt, efter at have forfalsket Instagram-siden, skal de, der laver Xploitz, bruge en troværdig e-mail, for eksempel support-instagram@gmail.com eller en anden lignende e-mail-adresse, som de kan oprette for at sende den ønskede side . Hvis du erhverver et webdomæne som "instagramssupport.com" eller lignende, vil e-mail-adressen være meget mere troværdig end en gmail.com, på denne måde kan vi bruge e-mail-konti som "no-reply@instagramssupport.com", der ville give meget mere troværdighed over for mailen.
For nogen tid siden modtog jeg et Xploitz- eller Pishing-forsøg, som jeg skriver i den følgende artikel, det vil hjælpe dig med at identificere dem.
Når du har oprettet e-mail-kontoen, kan du blot sende en e-mail til den person, som Xploitz er adresseret til, med en slående titel som:
Uautoriseret login er blevet registreret på din konto.
Som i dette eksempel:

Derefter i teksten til posten følgende:

E-mailen indeholder det pågældende link ved hjælp af " ankertekst ". Dette indebærer at skrive https://www.instagram.com/ , men ændre den URL, den omdirigerer til. I dette tilfælde vil et klik på linket føre dig til et andet websted. Modtageren vil tro, at de bliver sendt til den tilsigtede URL, men de vil faktisk blive omdirigeret til et angreb.
I dette billede er den pågældende Xploitz af lav kvalitet, hvis du har oplysninger om offeret, vil den blive dirigeret til det sprog, der bruges af denne person, og vil blive personliggjort på en mere kreativ måde. Selv inklusive billeder, der kan kopieres fra e-mails modtaget fra instagram, for at virke mere realistiske.
Suppleret med Social Engineering
For at lancere xploitz og øge dets resultater drastisk, bruger hackere social engineering til at få information om offeret.
Dette vil give hackeren mulighed for at personliggøre e-mailen på en meget mere realistisk måde eller finde andre "svage punkter", der får Xploitz til at fungere. Hvis du vil lære mere om, hvordan de anvender social engineering til at hacke.
Kunsten at være social manipulerende og hvordan man hacker mennesker.
Og det er bare så let, du kan falde i en Xploitz og lide identitetstyveri.
Hvis du fandt det interessant, sætter vi pris på, at du deler informationen for at nå ud til flere mennesker. På den anden side, hvis du vil vide, om dine data ruller på internettet, fordi du er blevet hacket, anbefaler jeg, at du gennemgår det i denne artikel.